Warum die meisten Architektur-Audits scheitern und wie unseres in 48 Stunden erfolgreich ist
Jede Führungskraft im Engineering kennt das schleichende Gefühl, wenn ein System langsamer wird. Die Geschwindigkeit sinkt, technischer Schuldenberg wächst, und Features, die früher Tage dauerten, brauchen plötzlich Wochen. Irgendwann schlägt jemand eine Lösung vor: Wir brauchen ein Architecture Audit.
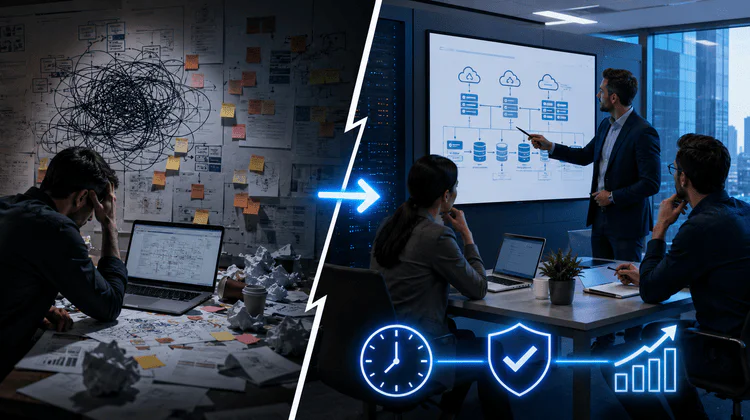
Die Hoffnung steigt. Sie beauftragen ein Unternehmen, erwarten einen Fahrplan zur Rettung und warten. Doch was kommt tatsächlich zurück? Ein umfangreicher, 90-seitiger automatisierter Bericht voller generischer statischer Analysewarnungen, bunter Tortendiagramme und hochtrabender Allgemeinplätze wie „reduce tight coupling“.
Der Bericht liegt auf einem gemeinsamen Laufwerk, wird komplett ignoriert, während das Entwicklungsteam weiter dieselben Probleme bekämpft.
Die meisten Initiativen zur Software-Architektur-Überprüfung scheitern, bevor sie richtig begonnen haben, weil die Branche oberflächliche, automatisierte Checklisten über tiefgehende menschliche Expertise gestellt hat. Wahre Systementwicklung lässt sich nicht von einem Bot diagnostizieren. Sie erfordert einen forensischen Ansatz.
Hier erfahren Sie, warum traditionelle Bewertungen oft ins Leere laufen und wie eine von Experten geführte, 48-stündige Systemarchitektur-Bewertung chaotische Codebasen in skalierbare Motoren verwandelt.
Die Illusion des automatisierten Scans
Der Markt ist überschwemmt mit toolbasierten Bewertungen. Eine Beratung verbindet ein Tool mit Ihrem Repository, führt ein Skript aus und verkauft das Ergebnis als umfassendes Software-Design-Audit.
Diese automatisierten Tools sind gut darin, fehlende Semikolons, veraltete Abhängigkeiten oder kleine Linting-Fehler zu finden. Sie sind jedoch völlig blind für strategische Ausrichtung. Ein Tool kann Ihnen sagen, ob Ihr Code korrekt formatiert ist, aber nicht, ob Ihre Microservices unangemessen kommunizieren oder ob Ihr Datenmodell unter der Transaktionslast des nächsten Quartals zusammenbricht.
Wenn Unternehmen sich ausschließlich auf diese oberflächlichen Scans verlassen, entsteht ein gefährliches falsches Sicherheitsgefühl. Sie fixieren sich auf triviale Code-Metriken und ignorieren strukturelle Risse im Fundament.
Ein echtes Code Architecture Review muss die Lücke zwischen Geschäftszielen und technischer Umsetzung schließen. Wenn Ihr Audit Ihre Skalierungsziele, Teamstruktur und Produkt-Roadmap nicht berücksichtigt, ist es kein Audit – es ist eine teure Rechtschreibprüfung.
Erfahrungsberichte: Die Kosten oberflächlicher Diagnosen
Um die Gefahr von Standardbewertungen zu verstehen, betrachten Sie die Narben, die strukturelle Mängel in Produktionsumgebungen hinterlassen.
Fall 1: Die Endlosschleife verteilter Monolithen
Eine schnell wachsende Fintech-Plattform unterzog sich einer standardmäßigen Systemarchitektur-Bewertung durch ein großes Unternehmen. Der automatisierte Bericht bescheinigte ihnen basierend auf Testabdeckung und Modularitätsmetriken eine einwandfreie Gesundheit.
Sechs Wochen später stürzte ihr gesamtes System während einer Werbeveranstaltung ab.
Unsere schnelle Überprüfung zeigte, dass der Code zwar auf dem Papier sauber wirkte, die Services jedoch eine einzige, zentralisierte Datenbank mit stark synchronen, zirkulären API-Abhängigkeiten teilten. Sie hatten keine Microservices gebaut, sondern einen verteilten Monolithen. Das automatisierte Tool überprüfte die Formatierung des Code-Repositories, versäumte jedoch, das Laufzeitverhalten und die Datenbankkonkurrenz abzubilden, die letztlich das System zum Absturz brachten.
Fall 2: Die im Design eingebaute Sicherheitslücke
Ein Enterprise-E-Commerce-Anbieter bat um eine Überprüfung der Code-Architektur nach starken Latenzspitzen. Die vorherige Agentur empfahl, die Caching-Schicht basierend auf allgemeinen Performance-Best-Practices neu zu schreiben.
Als wir genauer hinsahen, entdeckten wir den eigentlichen Übeltäter: ein grundlegendes Software-Design-Audit-Versagen. Das System entschlüsselte schwere Nutzlasten bei jeder einzelnen Microservice-Grenze, anstatt die Entschlüsselung einmalig am API-Gateway durchzuführen. Der Code selbst war elegant und bestand jede Linter-Prüfung, doch das strukturelle Design war von Grund auf fehlerhaft und belastete die CPU-Leistung unter Last erheblich.
Automatisierte Scans vs. Experten-Architektur-Audits
Der grundlegende Unterschied liegt im Einblick. Ein Tool misst, was ist; ein Experte analysiert, warum es wichtig ist und wie es Ihre Zukunft beeinflusst.
|
Bewertungsmaßstab |
Automatisierte Security-/Lint-Scans |
Unser 48-Stunden-Experten-Architekturaudit |
|
Hauptfokus |
Syntax, Stilregeln und bekannte CVEs |
Geschäftliche Skalierbarkeit, Datenflüsse und Teamgeschwindigkeit |
|
Kontextbewusstsein |
Kein Bewusstsein für Geschäftslogik oder Ziele |
Tiefe Abstimmung mit Produkt-Roadmap und Skalierungszielen |
|
Umsetzbarkeit |
Hunderte von niedrig priorisierten, nicht zusammenhängenden Warnungen |
3 bis 5 kritische, wirkungsvolle strukturelle Verbesserungen |
|
Lieferzeit |
Minuten zur Generierung, Wochen zur Bereinigung des Rauschens |
48 Stunden vom Eingang bis zur klaren, umsetzbaren Empfehlung für Führungskräfte |
|
Strategischer Wert |
Minimal; dient als Compliance-Checkbox |
Hoch; fungiert als technische Roadmap für Engineering-Leiter |
Das 48-Stunden-Framework: Geschwindigkeit trifft auf tiefgehende Expertise
Wochenlang auf einen Berater zu warten, bis er Ihre Geschäftsdomäne versteht, bremst den Fortschritt aus. Eine effektive Software-Architekturüberprüfung muss mit der Geschwindigkeit moderner Produktentwicklung mithalten.
Unser Team verdichtet Monate traditioneller Analyse in einen präzisen, 48-stündigen Diagnosesprint. Wir umgehen Bürokratie und konzentrieren uns voll auf hochwirksame strukturelle Erkenntnisse.
[48-Stunden-Audit-Zeitplan]
Stunde 0-12: Aufnahme & Abstimmung ---> Stunde 12-24: Tiefgehende divergente Analyse ---> Stunde 24-36: System-Stresstest ---> Stunde 36-48: Konkreter Maßnahmenplan
Stunden 0–12: Kontextaufnahme und strategische Abstimmung
Wir beginnen damit, Geschäftsziele mit technischen Realitäten in Einklang zu bringen. Wir betrachten nicht nur den Code; wir führen Interviews mit wichtigen technischen Führungskräften, um die Reibungspunkte zu identifizieren, die Deployments verlangsamen. Wir schaffen den Kontext: Geht es um globale Expansion, massive Datenaufnahme oder die Vorbereitung auf eine bevorstehende Übernahme?
Stunden 12–24: Tiefgehende divergente Analyse
Hier führen wir eine gezielte Überprüfung der Code-Architektur durch. Statt generischer Skripte verfolgen wir kritische Datenpfade, bewerten das State Management und untersuchen Datenbankzugriffsmuster. Wir isolieren Stellen, an denen die Systemarchitektur-Bewertung Diskrepanzen zwischen Ihren tatsächlichen Datenflüssen und Ihrem theoretischen Design aufzeigt.
Stunden 24–36: System-Stresstest
Wir prüfen, wie Ihre Infrastruktur mit Ausfallzuständen, Grenzen der horizontalen Skalierung und Deployment-Engpässen umgeht. Wir analysieren die Kopplung zwischen Domänen, um sicherzustellen, dass ein Ausfall in einem nicht-kritischen Service nicht kaskadierend zu einem katastrophalen Totalausfall des Systems führt.
Stunden 36–48: Der konkrete Aktionsplan
Wir eliminieren Überflüssiges. Sie erhalten keine 100-seitige Präsentation. Stattdessen liefern wir einen schlanken, hochgradig umsetzbaren Ausführungsplan, priorisiert nach ROI. Wir definieren explizit die drei wichtigsten architektonischen Veränderungen, die sofortige Teamgeschwindigkeit und Systemresilienz freisetzen – untermauert durch spezifische Engineering-Patterns.
Neudefinition des Software Design Audits
Ein erfolgreiches Architektur-Audit sollte sich niemals wie eine Leistungsbeurteilung oder ein Angriff auf Ihr Engineering-Team anfühlen. Codebasen entwickeln sich unter intensivem Geschäftsdruck, und Abkürzungen werden häufig genommen, um wichtige Markttimings einzuhalten.
Das Ziel unserer Software-Architektur-Überprüfung ist es, Klarheit zu schaffen, historischen Ballast zu beseitigen und Ihren Entwicklern einen klaren Weg zu eröffnen, wieder mit Zuversicht zu entwickeln.
Indem wir uns stark auf Strukturmuster, Domänengrenzen und Datenintegrität konzentrieren, stellen wir sicher, dass Ihr Team weniger Zeit mit der Behebung von Produktionsfehlern verbringt und mehr Zeit damit, wertvolle Nutzerfeatures auszuliefern. Verlassen Sie sich nicht länger auf automatisierte Tools für strategische Engineering-Entscheidungen. Investieren Sie in tiefgehende Diagnose-Reviews, die Ihre Zeit respektieren, Ihr Budget schützen und Ihr System langfristig skalierbar machen.
Welcher war der teuerste Architekturfehler, den Sie unter scheinbar sauberem Code verborgen gesehen haben?
Sumit Kumar Paramanik
Senior Full Stack Web Developer, Idiosys Tech
Ein dynamischer Senior Full Stack Webentwickler und Teamleiter verwandelt Ideen in leistungsstarke digitale Lösungen. Er beherrscht sowohl Front-End als auch Back-End und motiviert sein Team, skalierbare, wirkungsvolle Projekte zu liefern, die das Nutzererlebnis verbessern.